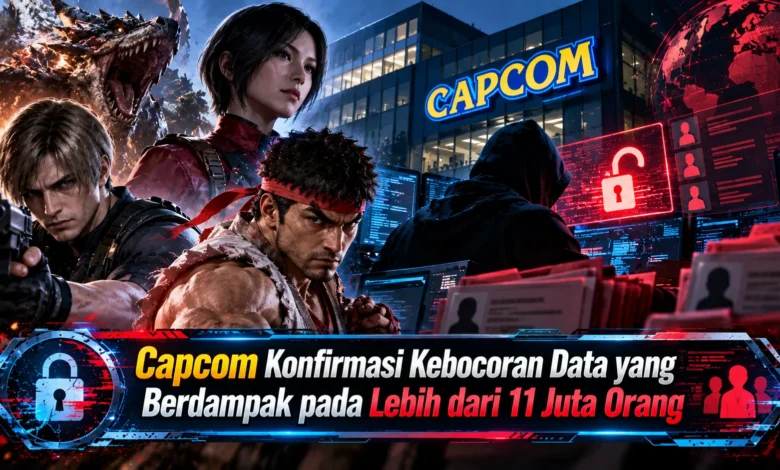
Capcom kembali menjadi sorotan industri GAME setelah mengonfirmasi insiden kebocoran data besar yang memengaruhi lebih dari 11 juta akun pengguna di seluruh dunia. Perusahaan asal Jepang tersebut mengumumkan pada 22 Oktober 2026 bahwa layanan keanggotaan CAPCOM ID mengalami akses tidak sah oleh pihak ketiga. Berdasarkan hasil penyelidikan awal, sebanyak 11.774.247 data akun terdampak, termasuk alamat email dan sejumlah informasi aktivitas pengguna. Meski perusahaan memastikan informasi kartu kredit tidak termasuk dalam kebocoran, kejadian ini tetap menimbulkan kekhawatiran mengenai keamanan data pribadi. Capcom telah mengambil tindakan darurat, melakukan investigasi, dan menyiapkan pemberitahuan kepada pengguna yang terdampak.
Insiden Keamanan CAPCOM ID Berdampak pada Jutaan Pengguna
Raksasa industri permainan video Capcom secara resmi mengumumkan serangan siber yang memengaruhi layanan keanggotaan CAPCOM ID. Menurut hasil pemeriksaan yang dipublikasikan, sebanyak 11.774.247 rekaman informasi pengguna termasuk dalam cakupan kebocoran secara global. Besaran insiden ini menunjukkan dampak yang sangat luas. Data yang terpapar mencakup alamat email serta beberapa data aktivitas layanan. Manajemen Capcom menjelaskan bahwa langkah pengamanan darurat telah dilakukan setelah aktivitas mencurigakan ditemukan.
Sistem akun CAPCOM ID berperan sebagai sarana utama untuk menghubungkan pengguna dengan layanan web Capcom. Sistem keanggotaan tersebut berkaitan dengan fitur daring beberapa judul permainan. Karena itu, kebocoran ini menjadi persoalan penting bagi komunitas. Namun di tengah insiden tersebut, Capcom memastikan operasional CAPCOM ID tetap berjalan. Perusahaan juga mengonfirmasi bahwa seluruh GAME tetap dapat dimainkan. Penjelasan tersebut menjelaskan bahwa operasional permainan tetap berlangsung.
Rincian Data Pribadi yang Terdampak Serangan Siber Capcom
Mengacu pada informasi yang telah dipastikan, catatan yang terdampak dalam jumlah terbesar adalah data komunikasi elektronik dan aktivitas akun. Data tambahan yang terungkap mencakup tanggal registrasi pengguna, catatan masuk akun paling baru, frekuensi pengguna masuk ke layanan, serta alamat IP yang terhubung dengan sesi terakhir pengguna. Meskipun data itu berbeda dari dokumen identitas pribadi, paparannya tetap memerlukan perhatian. Rincian akun yang terungkap dapat digunakan untuk memahami kebiasaan akses apabila dikombinasikan dengan informasi lain.
Di luar catatan yang melibatkan jutaan akun, Capcom juga menemukan 43 akun yang mengalami kebocoran informasi pribadi lebih lengkap. Rincian pribadi yang terungkap meliputi informasi kelahiran, jenis kelamin, negara atau wilayah, serta nama panggilan pengguna. Sementara itu, sebanyak 196 akun teridentifikasi mendapat penggantian password secara tidak sah. Perusahaan sudah melakukan reset terhadap kata sandi pada 196 akun yang terdampak. Sebagai informasi utama, perusahaan menyatakan tidak ada konfirmasi bahwa password buatan pelanggan bocor. Data pembayaran menggunakan kartu kredit juga dinyatakan tidak termasuk dalam kebocoran.
Awal Terungkapnya Kebocoran Data Capcom pada Oktober 2026
Kasus kebocoran data CAPCOM ID terdeteksi melalui aktivitas mencurigakan tanggal 19 Oktober 2026. Pada hari tersebut, Capcom mengidentifikasi indikasi pelanggaran keamanan terhadap sistem identitas pengguna. Sebagai respons awal, tim keamanan segera menghentikan jalur akses yang teridentifikasi sekaligus memulai penyelidikan mengenai penyebab serangan. Pada tanggal yang sama, akses tidak sah berhasil dikonfirmasi. Langkah berikutnya mencakup pemeriksaan teknik yang digunakan pelaku serta pencegahan dampak yang lebih luas.
Pada 20 Oktober 2026, Capcom mendirikan satuan khusus penanganan keamanan. Kelompok penanganan ini bertugas mengumpulkan informasi dan mencegah perluasan dampak serangan. Informasi yang diperoleh menunjukkan adanya kebocoran data pengguna. Pada 21 Oktober, perusahaan melaporkan kejadian tersebut kepada kepolisian serta Komisi Perlindungan Informasi Pribadi Jepang. Usai menjalankan langkah investigasi darurat, Capcom mempublikasikan pengumuman pada 22 Oktober. Melalui pernyataan itu, perusahaan memberikan rincian tentang cakupan insiden dan mengungkapkan penyesalan kepada pelanggan.
Pengguna CAPCOM ID Perlu Mewaspadai Phishing dan Email Palsu
Sekalipun password asli pengguna tidak ditemukan dalam kebocoran, risiko penyalahgunaan alamat email tetap perlu diperhatikan. Salah satu ancaman yang mungkin muncul adalah phishing, yakni serangan yang memanfaatkan pesan untuk mencuri data. Pelaku kejahatan siber dapat memanfaatkan alamat email yang terpapar dengan berpura-pura menjadi tim dukungan Capcom. Email penipuan tersebut dapat berisi tautan berbahaya. Dengan mempertimbangkan risiko tersebut, pengguna sebaiknya tidak langsung mempercayai pesan tak dikenal.
Tanda yang sering ditemukan dalam email penipuan adalah tekanan untuk segera memberikan informasi. Dalam situasi tertentu, seseorang berpotensi mendapatkan pemberitahuan palsu mengenai keamanan login. Pesan semacam itu tidak otomatis merupakan pemberitahuan resmi. Sebagai langkah perlindungan, pemain sebaiknya membuka situs resmi secara langsung. Hindari membuka tautan mencurigakan serta hindari memberikan informasi autentikasi kepada pihak yang belum dipastikan identitasnya. Langkah sederhana tersebut berguna mengurangi kemungkinan penipuan.
Upaya Capcom Memperkuat Keamanan Sistem Keanggotaan
Setelah memastikan adanya pelanggaran akses, Capcom menerapkan pengamanan awal untuk mengurangi risiko serangan lanjutan. Dalam pengumuman resminya, Capcom menjelaskan bahwa teknik akses tidak sah telah diketahui dan tindakan penanganan telah dilakukan. Tidak hanya itu, seluruh 196 akun yang mengalami penggantian password tanpa izin sudah ditangani melalui pengaturan ulang password. Tindakan tersebut dilakukan untuk melindungi pemilik akun. Walaupun respons darurat sudah dijalankan, cakupan dampak tambahan tetap diperiksa.
Sebagai bagian dari penanganan pelanggan, Capcom menghadirkan fasilitas dukungan pelanggan untuk memberikan informasi kepada pemilik akun. Pengguna yang terdampak direncanakan menerima pemberitahuan individual. Karena jumlah akun sangat besar, penyampaian informasi membutuhkan pengelolaan khusus. Namun demikian, tidak menerima email belum membuktikan akun aman. Pengguna layanan akun Capcom sebaiknya mengikuti perkembangan informasi perusahaan. Apabila mengalami masalah login, hubungi dukungan resmi.
Pelajaran Keamanan Digital dari Serangan Siber terhadap Capcom
Insiden kebocoran data Capcom memberikan pelajaran besar mengenai perlindungan informasi pengguna dalam industri GAME modern. Jutaan informasi pengguna CAPCOM ID termasuk dalam cakupan kebocoran, terutama alamat email dan informasi teknis login. Dalam rincian investigasi, 43 akun mengalami paparan data pribadi lebih lengkap, sedangkan 196 akun memiliki kata sandi yang diubah secara ilegal. Perusahaan telah mengonfirmasi bahwa informasi kartu kredit tidak bocor dan layanan permainan tetap berjalan. Meski demikian, pengguna sebaiknya mengantisipasi penyalahgunaan informasi dengan memeriksa keaslian email. Bagaimana pandangan Anda mengenai upaya perlindungan akun permainan online? Silakan bagikan pendapat melalui kolom komentar.