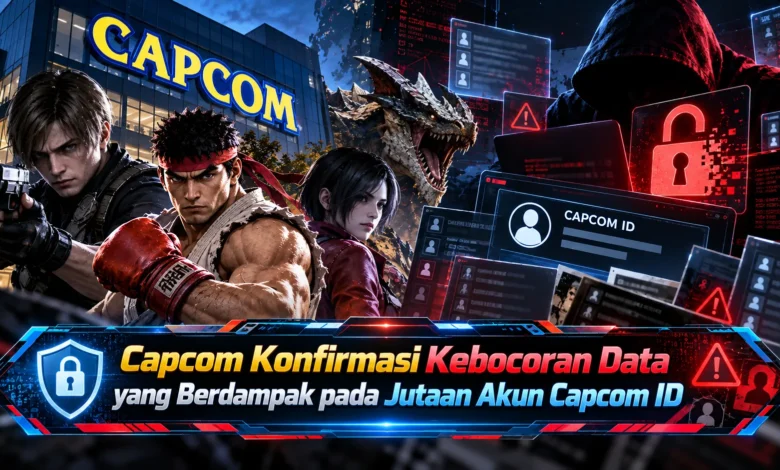
Capcom mengonfirmasi insiden keamanan pada layanan CAPCOM ID setelah menemukan akses tidak sah dari pihak ketiga pada 19 Oktober 2026. Dampaknya mencakup kebocoran sekitar 11,77 juta alamat email beserta informasi terkait akun, sementara sebagian kecil pengguna juga mengalami paparan data tambahan dan perubahan kata sandi tanpa izin. Capcom menyatakan informasi kartu kredit serta kata sandi yang dibuat pengguna tidak termasuk dalam data yang dikonfirmasi bocor. Bagi pembaca NICHE, insiden ini menjadi pengingat penting mengenai keamanan akun, kewaspadaan terhadap phishing, dan perlindungan informasi pribadi di layanan gaming modern. Teks yang ditempel (1) japanir.jp
Akses Pihak Ketiga Memicu Kebocoran Data CAPCOM ID
Capcom mengonfirmasi bahwa aktivitas ilegal telah memengaruhi layanan CAPCOM ID. Perusahaan mengidentifikasi jejak yang menunjukkan aktivitas tidak normal pada 19 Oktober 2026 dan kemudian menghentikan akses yang dicurigai. Setelah memulai investigasi, Capcom menemukan bahwa terjadi pelanggaran terhadap sistem. Kejadian keamanan itu kemudian mendorong perusahaan membentuk tim tanggap internal untuk mengamankan sistem. japanir.jp
Cakupan kebocoran tergolong signifikan karena sekitar 11.774.247 alamat email terdampak dalam insiden. Informasi lain yang ikut terbuka mencakup waktu pembuatan akun, riwayat waktu login terakhir, jumlah login, serta alamat IP ketika login terakhir dilakukan. Data tersebut memang tidak sama dengan kata sandi, tetapi tetap dapat bernilai bagi pelaku penipuan. Karena itu, pengguna perlu tetap waspada. japanir.jp
Sebanyak 196 Akun Mengalami Perubahan Kata Sandi Tanpa Izin
Selain jutaan alamat email, Capcom menyebut bahwa 43 akun mengalami akses terhadap detail pribadi tambahan. Informasi tersebut meliputi data kelahiran, jenis kelamin, negara atau wilayah, serta nickname pengguna. Jumlahnya memang jauh lebih kecil dibandingkan jumlah keseluruhan email yang bocor, tetapi detail tersebut lebih berpotensi digunakan untuk mengenali pengguna. Dalam situasi pelanggaran data, kombinasi data tersebut dapat membuat serangan rekayasa sosial terasa lebih autentik. japanir.jp
Dalam penyelidikan yang sama, Capcom menemukan 196 akun yang kata sandinya diubah tanpa izin. Namun, perusahaan mengatakan belum menemukan bukti bahwa password pengguna tersimpan ikut dicuri. Untuk akun yang mengalami perubahan tersebut, Capcom sudah mengatur ulang kredensial sebagai langkah mitigasi. Perbedaan ini penting karena akses tidak sah tidak selalu menunjukkan database password telah terekspos. japanir.jp
Informasi Kartu Kredit Tidak Termasuk Data yang Terdampak
Satu hal yang perlu diperhatikan adalah bahwa detail kartu kredit tidak menjadi bagian dari data yang terpapar. Capcom menegaskan bahwa insiden tidak mencakup detail pembayaran tersebut. Hal ini dapat membatasi ruang lingkup risiko finansial langsung, tetapi bukan berarti pengguna boleh mengabaikan insiden. Alamat email, data login, dan IP masih dapat dimanfaatkan untuk rekayasa sosial yang menargetkan pengguna. japanir.jp
Selain itu, Capcom juga tidak mengonfirmasi kebocoran terhadap kata sandi yang dibuat pelanggan. Informasi tersebut penting karena kredensial login dapat membuka akses ke layanan lain apabila digunakan ulang. Namun, pengguna tetap sebaiknya memastikan password mereka unik. Apabila satu kata sandi digunakan ulang, risiko dapat bertambah ketika terjadi insiden lain.
Capcom Mengambil Langkah Darurat Setelah Menemukan Serangan
Begitu mendeteksi aktivitas yang tidak normal pada 19 Oktober 2026, Capcom menghentikan koneksi yang dicurigai dan menelusuri skala kejadian. Pada 20 Oktober, perusahaan mendirikan satuan penanganan untuk menyelidiki dampak. Selanjutnya, pada 21 Oktober, kasus tersebut dilaporkan kepada kepolisian serta Personal Information Protection Commission Jepang. Respons berjenjang itu menunjukkan bahwa insiden mendapat prioritas tinggi. PC Gamer
Dalam pengumuman resminya, Capcom menyebut bahwa langkah darurat telah diselesaikan serta cara akses ilegal telah mendapat respons teknis. Meski demikian, investigasi belum berhenti. Perusahaan menyampaikan rencana untuk mengembangkan langkah pencegahan ulang berdasarkan hasil penyelidikan. Apabila ditemukan perkembangan tambahan, Capcom menyatakan akan menyampaikan pengumuman lanjutan. japanir.jp
Kebocoran Email Dapat Dimanfaatkan untuk Penipuan
Salah satu konsekuensi penting setelah informasi CAPCOM ID terungkap adalah upaya penyamaran sebagai Capcom. Pelaku dapat meniru komunikasi layanan pelanggan untuk memancing pengguna memasukkan password. Capcom sendiri mengimbau pengguna agar tidak mudah mempercayai email tidak biasa. Link serta attachment dalam pesan mencurigakan sebaiknya dihindari. c.cid.capcom.com
Ketika ada komunikasi yang meminta tindakan mendesak, hindari langsung mengikuti instruksi. Masuklah melalui situs resmi secara manual untuk memastikan apakah ada pemberitahuan asli. Komunikasi yang meminta data pribadi secara tidak biasa harus diverifikasi sebelum ditindaklanjuti. Praktik verifikasi langsung dapat mengurangi risiko phishing.
Gunakan Password Unik dan Periksa Aktivitas Akun
Walaupun Capcom tidak mengonfirmasi kebocoran password pengguna, menggunakan password unik tetap merupakan praktik keamanan penting. Kata sandi yang digunakan ulang dapat meningkatkan risiko ketika terjadi kebocoran di tempat lain. Oleh karena itu, pengguna dapat menyimpan kredensial dengan aplikasi khusus untuk mengelola banyak kombinasi unik.
Selain password, pantau komunikasi mengenai akun. Capcom menyatakan akan menghubungi pengguna terdampak secara bertahap. Jika terdapat perubahan akun yang tidak dikenali, segera lakukan langkah pemulihan melalui kanal resmi. Respons cepat dapat membantu mengamankan akun sebelum masalah berkembang. japanir.jp
Jutaan Pengguna Terdampak dan Kewaspadaan Digital Tetap Diperlukan
Insiden CAPCOM ID mencakup sekitar 11,77 juta alamat email beserta informasi sistem terkait akun. Sebagian kecil pengguna juga mendapati data seperti tanggal lahir dan wilayah terekspos, sementara 196 akun mendapati kredensial loginnya diganti. Di sisi lain, Capcom menyatakan bahwa data kartu kredit tidak bocor dan password pelanggan tidak termasuk data yang terkonfirmasi bocor. japanir.jp
Untuk pengguna layanan gaming modern, kejadian ini menjadi pengingat bahwa akun game juga menyimpan data bernilai. Gunakan password unik, waspadai phishing, dan verifikasi informasi langsung dari portal resmi. Jika Anda menggunakan CAPCOM ID, periksa kondisi akun secara berkala dan sampaikan langkah keamanan yang Anda gunakan setelah insiden ini.